
投稿日2026/11/03
- AX
- DX
- システム開発
脆弱性が月1400件超|中小企業のパッチ管理と優先順位の決め方
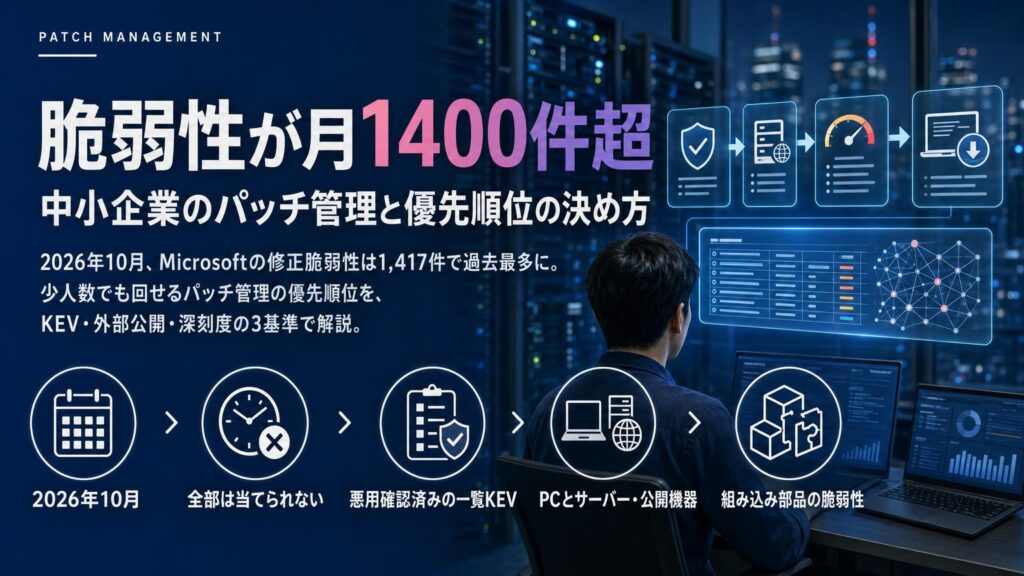
2026年10月、Microsoftの修正脆弱性は1,417件で過去最多に。少人数でも回せるパッチ管理の優先順位を、KEV・外部公開・深刻度の3基準で解説。Brotliの例、Windows 11 24H2の扱い、SBOMとAI活用まで紹介します。
この記事のポイント
- 月1,400件超の修正は、すべてをすぐ当てられない前提で考える
- 悪用確認・外部公開・深刻度の3つで当てる順番を決める
- OSの期限と組み込み部品の一覧を、AIも使って管理する
「Windows Updateの量が多すぎて、検証が追いつかない」「どの更新から当てればよいのか分からない」。少人数で情報システムを担当している企業から、こうした声が増えています。2026年10月の月例更新では修正された脆弱性(ソフトウェアの弱点)の数が過去最多となり、担当者の負担はさらに大きくなりました。
この記事では、更新の量が多い月でも少人数で回し続けられる「どれから当てるか」の決め方をまとめます。サポートが終わるOSの扱いや、自社システムに組み込まれた部品の一覧づくり、AIを使った影響範囲の調べ方まで扱います。
2026年10月、脆弱性の修正が過去最多に
2026年10月の月例更新でMicrosoftが修正した脆弱性は1,417件で、Windows Updateとして初めて4桁に達し、過去最多を更新しました(窓の杜、トレンドマイクロ)。同じ月にAdobeも174件を修正しています。対象となる製品や深刻度の一覧は、富士通の月例更新の案内などでも確認できます。
同じ10月には、Windows 11 24H2のHome/Pro版が最後の更新を迎えました。さらに、Googleの圧縮ライブラリ「Brotli」の脆弱性が10月27日に米国CISA(サイバーセキュリティ・インフラストラクチャ安全保障庁)の「KEV」に追加されています。11月2日には、Microsoftが「PHP2Shell」「Brotli」「eMudhra」の3つの問題について、すぐにパッチ(修正プログラム)を当てるよう呼びかけました(窓の杜)。大学などの組織も、利用者に向けて注意喚起を出しています(電気通信大学 情報基盤センター)。
OSの月例更新、サポート期限、アプリに組み込まれた部品の脆弱性が同じ時期に重なったことで、「全部を同じように対応する」やり方は現実的ではなくなっています。
全部は当てられない:優先順位の考え方
答えは、すべてを同じ速さで当てるのをやめ、「悪用が確認されているか」「外部に公開している機器か」「深刻度の評価はどうか」の3つで順番をつけることです。限られた人手を、攻撃される可能性が高いところへ先に回すという考え方です。
目安として、次のように3段階に分けると判断が速くなります。期限は自社の体制に合わせて決めてください。
| 優先度 | 条件の例 | 対応の目安 |
|---|---|---|
| 最優先 | KEVに掲載されている、またはベンダーが即時適用を呼びかけている。かつ外部公開している機器に関係する | 検証を最小限にして数日以内に適用。すぐ当てられないなら回避策や一時停止 |
| 高 | 深刻度が「緊急」相当、または悪用確認済みだが社内の機器だけに関係する | 先行グループで確認後、1〜2週間で全体へ |
| 通常 | 上記に当てはまらないもの | 月次のサイクルでまとめて適用 |
回し続けるための月次サイクル
- 月例更新の公開日に、KEVとベンダーの呼びかけを確認し「最優先」を選ぶ
- 自社の機器・ソフトの一覧と照らし合わせ、該当する機器を洗い出す
- 一部のPC・検証用サーバーに先行して当て、業務アプリの動作を確認する
- 問題がなければ全体へ広げ、適用できなかった機器を記録する
- 当てられない機器は、理由・回避策・期限を台帳に残す
大切なのは「当てない判断」も記録することです。後から見直せる形にしておけば、担当者が替わっても運用が途切れません。
悪用確認済みの一覧KEVと深刻度の見方
優先順位を決めるときは、深刻度の点数よりも先に「KEVに載っているか」を見るのが基本です。KEV(Known Exploited Vulnerabilities)は、CISAがまとめている「実際に悪用が確認された脆弱性の一覧」で、すでに攻撃に使われていることを示します。今回のBrotliの脆弱性も、この一覧に追加されたことで優先度が一気に上がりました。
深刻度は、ベンダーが付ける評価(Microsoftなら「緊急」「重要」など)や、CVSS(脆弱性の深刻さを数値で表す共通の指標)で確認します。ただし、深刻度が高くても悪用が確認されていないものより、評価がやや低くても実際に悪用されているものを先に当てるほうが、被害を防ぐうえでは合理的です。
- まず見る:KEV掲載の有無、ベンダーの「即時適用」の呼びかけ
- 次に見る:自社で使っている製品・バージョンに該当するか
- 最後に見る:深刻度の評価と、攻撃に必要な条件(ネットワーク経由で狙えるか、など)
PCとサーバー・公開機器で当てる順番を分ける
当てる順番は、外部に公開している機器、社内サーバー、社員のPCの順に分けるのが効果的です。インターネットから直接届く機器は、攻撃者に見つかりやすく、最初の侵入口になりやすいからです。
最初に当てる:外部公開の機器
VPN装置、Webサーバー、リモートデスクトップ、メールサーバーなどです。どの機器が外部に公開されているかを把握していない場合は、まずそこから点検します。点検の進め方はIPA緊急注意喚起とは?中小企業が今週やる不正アクセス点検でまとめています。
次に当てる:社内サーバー
ファイルサーバーや業務システムのサーバーは、止まると業務への影響が大きいため、検証環境やバックアップを用意してから当てます。
自動化で回す:社員のPC
PCは台数が多いため、自動更新を基本にします。情報システム部門や詳しい社員のPCを「先行グループ」として数日早く当て、問題がなければ全体へ広げる段階的な配信にすると、トラブルを小さく抑えられます。
組み込み部品の脆弱性:Brotliの例
Brotliのような組み込み部品の脆弱性は、Windows Updateを当てるだけでは直らない場合があるため、自社システム側での確認と更新が必要です。Brotliはデータを圧縮するためのライブラリ(プログラムの部品)で、Node.js、.NET、PHPなど多くの実行環境やソフトウェアに組み込まれています(窓の杜)。
自社で開発・委託したWebシステムや業務システムがこれらの環境の上で動いている場合、次の手順で確認します。
- システムが使っている実行環境(Node.js、.NET、PHPなど)とバージョンを確認する
- ライブラリの管理ファイルから、Brotliやそれを含む部品が使われているかを調べる
- 修正版が出ていれば、実行環境や部品を更新し、テストしてから本番に反映する
- 委託先が保守している場合は、該当の有無と対応予定を問い合わせる
開発環境で使う部品経由の攻撃については、AI駆動開発の情報漏えい対策|MCP・npm攻撃から開発環境を守るも参考にしてください。
サポートが終わるOSと業務システムの扱い
サポートが終わったOSには新しい修正が届かないため、期限までに新しいバージョンへ移るか、移れない機器を隔離して計画的に置き換えるかのどちらかを決める必要があります。2026年10月に最後の更新を迎えたWindows 11 24H2のHome/Pro版を使い続けているPCは、新しいバージョンへの更新を急ぎましょう(窓の杜)。エディションによってサポート期間が異なる場合があるため、自社のPCの種類ごとに確認することが大切です。
問題になりやすいのは、「業務システムが新しいOSで動くか分からないから更新できない」というケースです。その場合は次のように整理します。
- どの業務システムが、どのOS・バージョンでしか動かないのかを一覧にする
- 新しいOSでの動作を、検証用のPCで早めに確認する
- どうしても移れない機器は、インターネットや他の端末から切り離して使う
- システムの改修や置き換えの予算と時期を決め、期限付きの例外として管理する
古いシステムを残しながら段階的に進める方法は、製造業のAXとは?レガシーシステムを残したまま進める業務改革とシステム開発の進め方でも紹介しています。
部品の一覧づくりとAIで影響範囲を調べる
組み込み部品の脆弱性に素早く対応するには、SBOMで部品の一覧を持っておき、AIを調査の補助に使うのが近道です。SBOM(Software Bill of Materials)は、ソフトウェアに含まれる部品とバージョンをまとめた「部品表」のことです。一覧があれば、新しい脆弱性が公表されたときに「自社に関係するか」をすぐに判断できます。
SBOMを無理なく始める
- まずは外部公開しているシステムから、使っている実行環境と主な部品を表にする
- 開発や改修のときに、ツールで部品表を自動で出力する仕組みを入れる
- 委託先には、納品物に部品の一覧を含めるよう依頼する
AIで影響範囲を調べる
生成AIは、脆弱性情報の要約や、ソースコード・設定ファイルから該当する部品を探す作業の補助に役立ちます。たとえば「この管理ファイルの中でBrotliに依存している部品はどれか」「この脆弱性の影響を受ける条件は何か」といった調べものの時間を短くできます。ただし、AIの回答は誤りを含むことがあるため、最終的な判断は人が公式情報で確認してください。また、社外秘のソースコードを、会社が認めていないAIサービスに入力しないよう、利用ルールを決めておくことも欠かせません。
axflow の視点
株式会社axflowは、AI駆動開発とAX(AIトランスフォーメーション)支援の会社として、中小〜中堅企業の業務システム・Webシステムの開発と、既存システムを残したまま進める業務改革を支援しています。パッチ管理が回らない背景には、「古い業務システムが新しいOSや部品に対応していない」という事情があることが少なくありません。axflowでは、動くモックを最短1〜2週間で無料で作り、そこから要件を固めて開発する「モック先行」の進め方で、置き換えや改修の範囲を早い段階で目に見える形にします。既存システムをすべて作り直すのではなく、更新が止まっている部分から段階的に整えていく進め方をご提案します。
よくある質問
中小企業はパッチをどのくらいの頻度で当てるべきですか?
月例更新に合わせた月1回のサイクルを基本にし、KEV掲載や即時適用の呼びかけがあるものは月例を待たずに数日以内で当てる、という二段構えが現実的です。
KEVとは何ですか?
米国CISAが公開している「実際に悪用が確認された脆弱性の一覧」です。掲載されたものは攻撃に使われているため、深刻度の点数にかかわらず優先して対応します。
Windows 11 24H2のサポート終了後も使い続けられますか?
動作はしますが、Home/Pro版は2026年10月で最後の更新を迎えたため、新しい修正は届きません。新しいバージョンへの更新を早めに進めることをおすすめします。
SBOMは中小企業にも必要ですか?
すべてを一度に作る必要はありません。外部公開しているシステムから部品と版数を表にするだけでも、Brotliのような脆弱性が出たときの確認が大幅に速くなります。
更新すると業務システムが動かなくなるのが心配です。
一部のPCや検証環境に先に当てて動作を確かめる段階的な配信が有効です。動かない場合は機器を隔離し、改修や置き換えの期限を決めて管理します。
まとめ
2026年10月の月例更新で修正された脆弱性は1,417件と過去最多になり、OSのサポート期限や組み込み部品の脆弱性も重なりました。すべてを同じ速さで当てるのではなく、悪用確認・外部公開・深刻度の3つで順番を決め、当てられない機器は理由と期限を記録して管理することが、少人数でも回し続けるための基本です。
axflowでは、新しいOSや部品に対応できていない業務システムの改修・置き換えや、既存システムを残したまま進める業務改革をご相談いただけます。動くモックを無料で作るところから始められますので、まずはお問い合わせ(無料相談・資料請求)からお気軽にご連絡ください。
参考
システム開発、まずは「動くモック」を見てから決めませんか?
axflowのAI駆動開発なら、最短1〜2週間で実際に操作できるモックを無料で作成。
仕様を確定してから本開発に進むので、速く・安く・認識のズレなく形にできます。
執筆者
株式会社property technologies - CTO(最高技術責任者)
前職では、クライアントのWEBサイトシステムの開発、社内のIT開発を経験した後、同社CTOに就任。マーケティングプラットフォーム開発に成功。
フリーランスに転じて企業のITコンサルティング、システム開発の請負等を行った後、2021年5月よりproperty technologiesグループ参画。
CTOとしてエンジニアを統括し、プラットフォーム開発や社内システム開発に従事。
ITコンサルティングおよびシステム開発の請負や、プラットフォーム開発や社内システムの設計・構築まで幅広く手がける。TBSラジオ「ジェーン・スー 生活は踊る」への出演をはじめ、メディアにも出演。
前職では、クライアントのWEBサイトシステムの開発、社内のIT開発を経験した後、同社CTOに就任。マーケティングプラットフォーム開発に成功。
フリーランスに転じて企業のITコンサルティング、システム開発の請負等を行った後、2021年5月よりproperty technologiesグループ参画。
CTOとしてエンジニアを統括し、プラットフォーム開発や社内システム開発に従事。
ITコンサルティングおよびシステム開発の請負や、プラットフォーム開発や社内システムの設計・構築まで幅広く手がける。TBSラジオ「ジェーン・スー 生活は踊る」への出演をはじめ、メディアにも出演。
人気記事