
投稿日2026/10/30
- AI
- AIエージェント
- AX
AIエージェント導入のリスクと社内ルール|政府の新基準から学ぶ
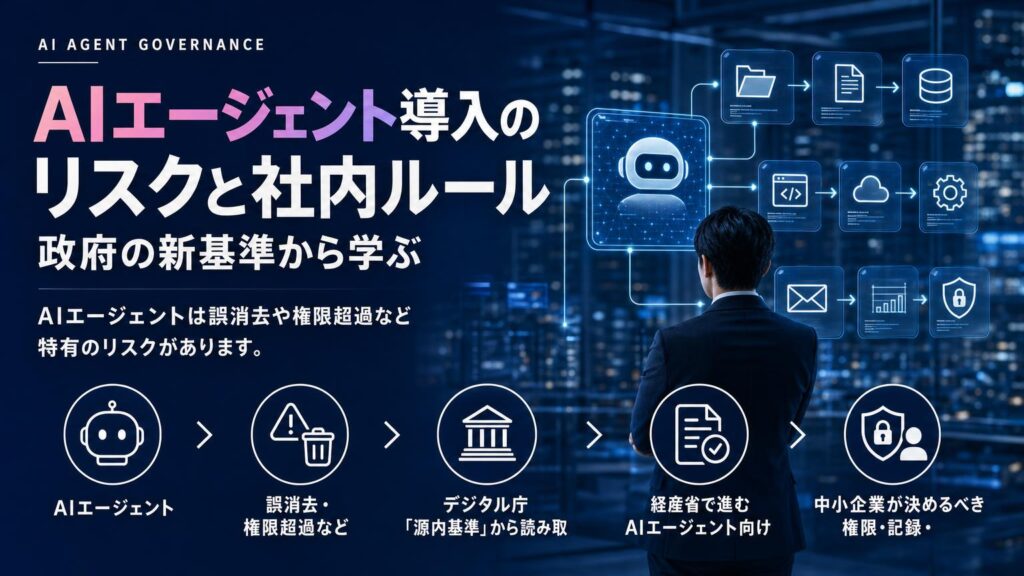
AIエージェントは誤消去や権限超過など特有のリスクがあります。デジタル庁の源内基準や経産省のガイドライン検討をもとに、中小企業が決めるべき権限・記録・人の確認・接続先の制限と、小さく試す導入手順を解説します。
この記事のポイント
- エージェントは自分で操作を続けるため、誤操作が連鎖しやすい
- 導入前に権限・記録・人の確認・接続先の4点を決める
- 政府の基準を手本に、小さく試してから範囲を広げる
「AIエージェントを業務に入れたいが、勝手にファイルを消したり、見せてはいけない情報を外に出したりしないか心配」という声を、最近よく聞きます。チャットで質問に答えるだけのAIと違い、エージェントはシステムを実際に操作します。そのため、これまでの生成AI利用ルールのままでは足りない場面が出てきました。
2026年10月には、デジタル庁が政府AI「源内」の基準を公表しました。経済産業省でもAIエージェント向けのガイドライン検討が進んでいます。この記事では、これらの動きを手がかりに、中小企業が導入前に決めておくべき社内ルールを整理します。社員によるAIの無断利用への対策はシャドーAIとは?中小企業に潜むリスクと今すぐできる5つの対策で扱いました。本記事では、自律的に動くエージェントの権限設計と運用に絞って解説します。
AIエージェントとチャットAIは何が違うのか
いちばんの違いは、AIエージェントが「答える」だけで終わらず、目的に向けて自分で操作を続けて実行する点です。チャットAIは質問に文章で答え、その内容を使うかどうかを人が判断します。エージェントは、ファイルの読み書き、メール送信、社内システムへの登録といった処理を、複数の手順にわたって自分で進めます。
たとえば「先月の請求書をまとめて、未入金の取引先に督促メールを送って」と頼むとします。チャットAIなら、メールの文面案を返すところまでです。エージェントは、フォルダから請求書を探し、会計システムで入金状況を照会し、メールを送るところまで実行できます。便利な反面、途中で判断を誤ると、人が気づく前に処理が先へ進んでしまいます。
| 項目 | チャットAI | AIエージェント |
|---|---|---|
| 出力 | 文章・提案 | 実際の操作・処理 |
| 人の関与 | 毎回、人が採否を判断 | 途中を任せることが多い |
| 失敗の影響 | 誤った回答にとどまりやすい | データ変更や送信など実害につながる |
誤消去・権限超過など、エージェント特有のリスク
エージェント特有のリスクは「誤った判断が連続して実行されること」と「与えた権限を超えて動くこと」の2つに集約できます。どちらも、操作ができるAIだからこそ生じる問題です。
主なリスクの例
- 誤消去・誤更新:「古いファイルを整理して」という指示を広く解釈し、必要なデータまで消してしまう
- 権限の超過:担当者用に用意した接続を使って、本来は管理者しか触らない設定まで変えてしまう
- 機密情報の不適切な扱い:社外向けの資料作成中に、社内限定の数字を混ぜて送ってしまう
- 外部からの誘導:読み込んだWebページやメールに仕込まれた指示に従ってしまう(プロンプトインジェクション=AIへの不正な指示の埋め込み)
セキュリティ企業Stellar Cyberの解説記事Agentic AI Security Threatsでも、自律型AIはツールや権限を持つことで、従来のAIとは異なる脅威にさらされると整理されています。人が操作する場合と違い、エージェントは短時間に多くの処理を進めます。そのため、一度の判断ミスの影響が広がりやすい点に注意が必要です。
デジタル庁「源内基準」から読み取れるポイント
源内基準から読み取れる要点は、AIエージェントのリスクを「性能の問題」ではなく「統制の問題」として扱い、使い方のルールで抑える姿勢です。デジタル庁は2026年10月20日付で、政府AI「源内」のガバナンス・セキュリティ・セーフティに関する基準(第1版)を公表しました(デジタル庁 公表資料)。
この基準では、AIエージェントによる誤った判断の連続実行や、権限を超えた処理がリスクとして明記されています。政府内で使うAIを前提とした基準のため、そのまま民間企業の義務になるものではありません。それでも、「何をリスクとみなすか」を言葉にした公的な資料として、社内ルールづくりの手本になります。
中小企業が参考にするなら、次の観点で自社のルールと照らし合わせるのが現実的です。
- エージェントに任せる範囲と、任せない範囲を文書にしているか
- 誤った処理が続いたとき、止める手段と責任者が決まっているか
- どの権限で何をしたか、後から確認できるか
経産省で進むAIエージェント向けガイドライン
経済産業省では、産業サイバーセキュリティ研究会のもとでAIエージェントを対象としたワーキンググループが動いており、企業向けのガイドライン策定に向けた検討が進んでいます(経済産業省 ワーキンググループ資料)。
ガイドラインの最終的な内容はまだ確定していないため、現時点で細かな要件を決め打ちするのは避けるべきです。ただ、政府側でAIエージェント固有のリスクを整理する流れがはっきりしてきた以上、「導入してから考える」では遅くなります。今のうちに社内ルールの骨組みを作っておき、ガイドラインが出たら差分を見直す、という進め方が無理のない対応です。取引先から管理体制を問われる場面も今後増えると考えられます。サプライチェーン全体での備えは【2026年版】能動的サイバー防御とは?中小企業の取引先に求められる備えもあわせてご覧ください。
中小企業が決めるべき権限・記録・人の確認
導入前に最低限決めるべきことは、「権限の範囲」「操作記録の残し方」「人が確認する場面」の3つです。大企業のような規程集がなくても、この3点を1枚にまとめるだけで事故の多くは防げます。
1. 権限の範囲
エージェントには、業務に必要な最小限の権限だけを渡します(最小権限の原則)。共有フォルダなら「読み取りのみ」から始め、削除の権限は原則として渡しません。担当者個人のアカウントを使い回さず、エージェント専用のアカウントを用意すると、誰の操作かが明確になります。
2. 操作記録の残し方
エージェントが「いつ・何を見て・何をしたか」を記録に残します。記録がなければ、問題が起きたときに原因も影響範囲もわかりません。誤消去に備え、対象データのバックアップと復元手順も事前に確認しておきます。
3. 人が確認する場面
すべてを人が確認すると効率が落ちるため、確認する場面を絞ります。目安は「取り消しにくい操作」です。
- 社外へのメール送信や発注など、外部に出る処理
- データの削除・一括更新
- 金額・契約・個人情報に関わる処理
これらはエージェントが下書きや実行案まで作り、最後の実行ボタンは人が押す形にします。
MCP・n8n連携で気をつけたい接続先の制限
MCPやn8nで連携するときは、「つなげられる先」を最初から絞ることが最も重要です。MCP(Model Context Protocol)は、AIを外部のツールやデータにつなぐための共通の仕組みです。n8nは、複数のサービスをつないで処理を自動化するワークフローツールです。どちらも接続先を増やすほどエージェントにできることが広がり、同時にリスクも広がります。MCPの基本はMCPって一体何ができるの?例を用いてわかりやすく解説で紹介しています。
連携の実例と制限のかけ方
たとえば、問い合わせメールを読み取り、顧客管理システムに登録し、担当者にチャットで通知する流れをn8nで組むとします。この場合、次のように制限をかけます。
- 顧客管理システムへの接続は「新規登録」だけを許可し、削除や一括変更はできないようにする
- メールは特定の受付アドレスだけを読み、本文中の指示には従わない設計にする
- 通知先のチャンネルを固定し、任意の宛先へ送れないようにする
MCPでも同様に、社内で使ってよい接続先(MCPサーバー)を一覧にして承認制にします。出どころのわからない接続先を個人の判断で追加させないことが大切です。
小さく試して広げるAIエージェント導入の手順
AIエージェントは、影響の小さい業務で試し、記録を見ながら少しずつ任せる範囲を広げるのが安全です。次の順に進めると、失敗しても被害を限定できます。
- 対象業務を1つ選ぶ:社内向けで、取り消しやすい業務(資料の下書き、データの集計など)から始める
- ルールを1枚にまとめる:権限・記録・人の確認・接続先の4点を書き出す
- 読み取り専用で試す:まずは提案だけをさせ、人が実行する
- 記録を振り返る:誤りの傾向を確認し、指示や制限を調整する
- 任せる範囲を広げる:問題がなければ、書き込みや一部の自動実行へ進む
開発業務でエージェントと協働する具体的な運用は、Claude Code × GitHub運用:AIエージェントと協働する開発ワークフローも参考になります。
axflow の視点
axflow は、AI駆動開発とAX(AIトランスフォーメーション)支援の会社として、中小〜中堅企業の業務システム開発と、既存システムを残したまま進める業務改革を支援しています。AIエージェントの導入でも、いきなり本番環境につなぐのではなく、動くモックを最短1〜2週間で無料で作る「モック先行」の進め方を取ります。実際の画面と処理の流れを見ながら、どこまでをエージェントに任せ、どこで人が確認するか、どのシステムにどの権限で接続するかを一緒に決めていきます。そのうえで要件を固めて開発に進むため、権限設計や記録の仕組みを後付けにせず、最初から組み込めます。
よくある質問
AIエージェントの一番大きなリスクは何ですか?
誤った判断が人の確認なしに連続して実行されることです。ファイルの誤消去や権限を超えた処理につながるため、権限を絞り、取り消しにくい操作は人が確認する仕組みが必要です。
デジタル庁の源内基準は民間企業も守る必要がありますか?
源内基準は政府AI「源内」を対象とした基準で、民間企業の義務ではありません。ただ、AIエージェントのリスクを明記した公的資料なので、社内ルールづくりの手本として活用できます。
経済産業省のAIエージェント向けガイドラインはもう出ていますか?
産業サイバーセキュリティ研究会のワーキンググループで策定に向けた検討が進んでいる段階です。今のうちに社内ルールの骨組みを作り、公表後に差分を見直す進め方がおすすめです。
MCPを使うときのセキュリティ対策は何から始めればよいですか?
社内で使ってよい接続先を一覧にして承認制にすることから始めます。そのうえで、各接続に渡す権限を読み取り中心の最小限に絞り、操作記録を残す設定にします。
中小企業でもAIエージェントの社内ルールは必要ですか?
必要です。規模にかかわらず誤操作の影響は生じます。権限・記録・人の確認・接続先の4点を1枚にまとめるだけでも、事故の多くを防ぐ効果が期待できます。
まとめ
AIエージェントは業務を大きく効率化できる一方で、自分で操作を続けるがゆえのリスクがあります。デジタル庁の源内基準や経済産業省のガイドライン検討は、そのリスクに向き合う時期が来たことを示しています。権限の範囲、操作記録、人が確認する場面、接続先の制限の4点を決め、小さく試してから広げていきましょう。生成AI全般の注意点は「とりあえずAI」が、いちばん危ない。AX時代のセキュリティで本当に気をつけたいことでも解説しています。
axflow では、AIエージェントを組み込んだ業務の設計から、動くモックによる検証、既存システムと連携した開発まで相談を承っています。「どの業務から始めればよいか」「権限をどう設計すればよいか」といった段階からでもお気軽に無料相談・資料請求からお問い合わせください。
参考
システム開発、まずは「動くモック」を見てから決めませんか?
axflowのAI駆動開発なら、最短1〜2週間で実際に操作できるモックを無料で作成。
仕様を確定してから本開発に進むので、速く・安く・認識のズレなく形にできます。
執筆者
株式会社property technologies - CTO(最高技術責任者)
前職では、クライアントのWEBサイトシステムの開発、社内のIT開発を経験した後、同社CTOに就任。マーケティングプラットフォーム開発に成功。
フリーランスに転じて企業のITコンサルティング、システム開発の請負等を行った後、2021年5月よりproperty technologiesグループ参画。
CTOとしてエンジニアを統括し、プラットフォーム開発や社内システム開発に従事。
ITコンサルティングおよびシステム開発の請負や、プラットフォーム開発や社内システムの設計・構築まで幅広く手がける。TBSラジオ「ジェーン・スー 生活は踊る」への出演をはじめ、メディアにも出演。
前職では、クライアントのWEBサイトシステムの開発、社内のIT開発を経験した後、同社CTOに就任。マーケティングプラットフォーム開発に成功。
フリーランスに転じて企業のITコンサルティング、システム開発の請負等を行った後、2021年5月よりproperty technologiesグループ参画。
CTOとしてエンジニアを統括し、プラットフォーム開発や社内システム開発に従事。
ITコンサルティングおよびシステム開発の請負や、プラットフォーム開発や社内システムの設計・構築まで幅広く手がける。TBSラジオ「ジェーン・スー 生活は踊る」への出演をはじめ、メディアにも出演。
人気記事